
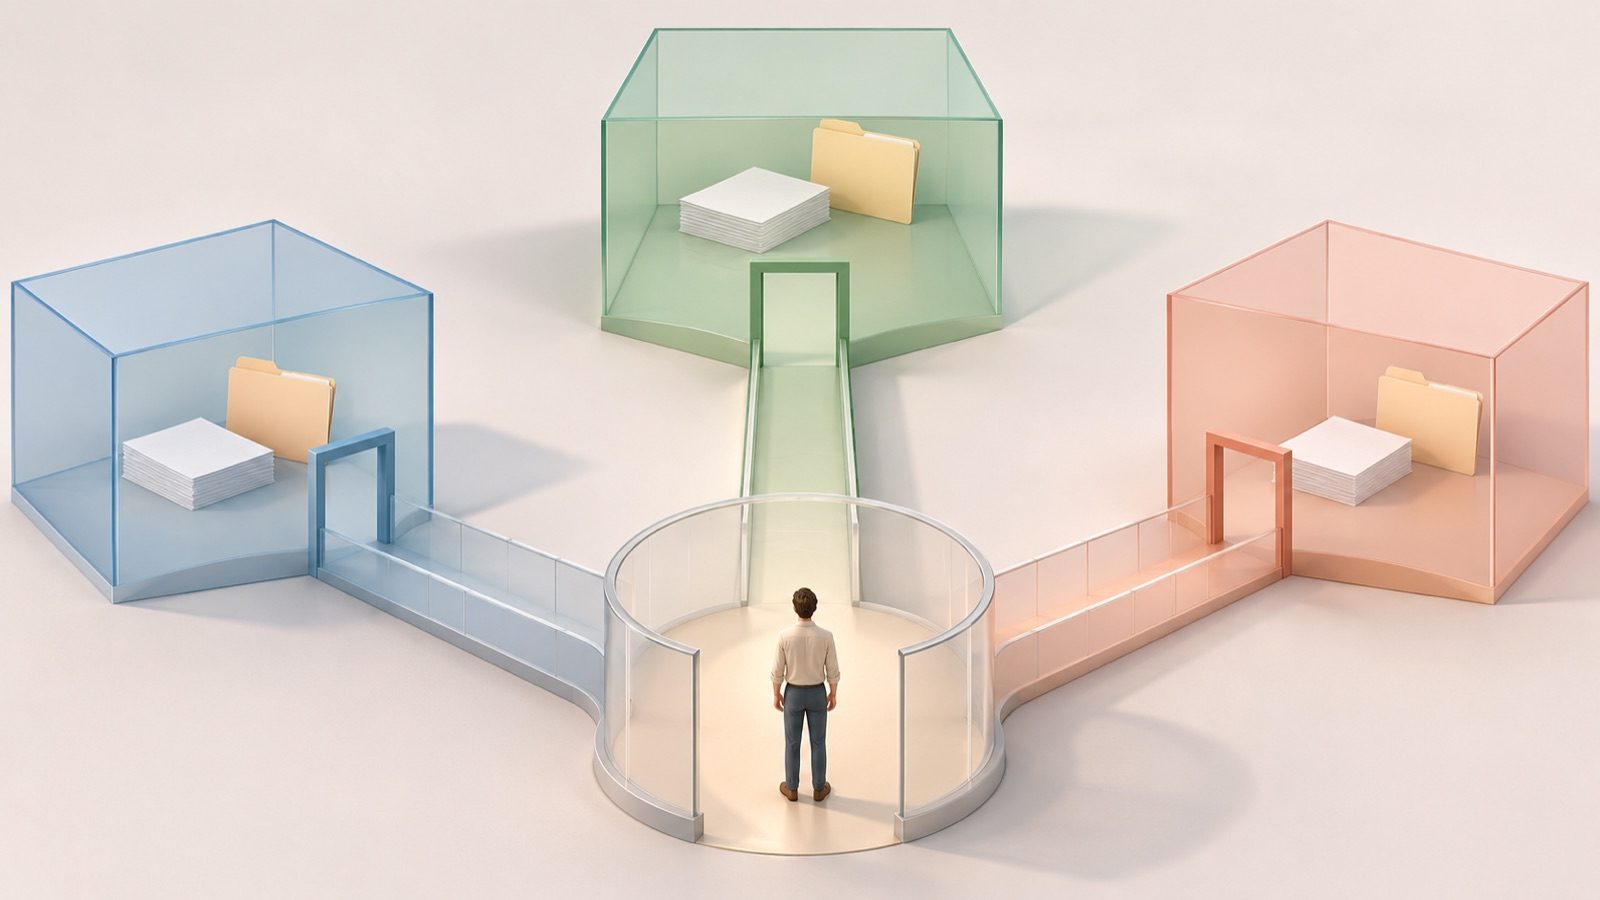
Один пользователь может закупать для нескольких компаний, но каждый заказ и счёт должны оставаться у своей организации. Для этого кабинету нужны явный выбор компании, отдельные полномочия пользователя в каждой из них и серверная проверка доступа к документам. Одного переключателя в шапке недостаточно: ошибку можно заметить только при скачивании счёта или отправке заказа из старой вкладки.
Начните с трёх безопасных действий:
- Выпишите, что относится к человеку, а что — к организации: вход и настройки профиля, заказы, счета, адреса доставки, приглашения.
- Согласуйте учебный пример с двумя организациями и пользователями с разным доступом. Используйте вымышленные данные на разрешённом тестовом контуре.
- Для переключения компании, приглашения сотрудника и оформления заказа опишите ожидаемый результат, включая действия, в которых кабинет должен отказать.
Разделите пользователя, организацию и документ
Учётная запись отвечает на вопрос «кто вошёл». Участие в организации — «от чьего имени он вправе действовать». Полномочие уточняет, что именно разрешено: создать заказ, скачать счёт или пригласить коллегу. Эти связи нельзя сводить к одному признаку «корпоративный клиент».
Учебный пример: пользователь работает с организациями А и Б. В А он оформляет заказы, в Б только просматривает счета. Другой пользователь состоит только в А. Переключение на Б не должно переносить туда полномочия из А, а второй пользователь не должен получить доступ к Б по сохранённой ссылке.
Для каждого вида записи задайте владельца. Заказ принадлежит организации, а создавший его сотрудник хранится отдельно. Удаление сотрудника из состава участников не должно само по себе удалять историю заказов компании. Если нужны общие документы группы компаний, опишите это как отдельное разрешение с понятными получателями.
OWASP в Authorization Cheat Sheet рекомендует минимальные полномочия, запрет по умолчанию и проверку разрешений при каждом запросе. Для кабинета это означает проверку сочетания «пользователь — организация — объект — действие» на сервере. Внутренние роли сотрудников разобраны отдельно в статье о настройке прав доступа в CRM.
Согласуйте поведение переключателя и двух вкладок
До разработки решите, где действует выбор организации: во всём сеансе или в отдельной вкладке. Оба варианта требуют явного поведения. Пользователь не должен увидеть компанию А в форме, а создать заказ от Б из-за переключения в другом окне.
Зафиксируйте такие сценарии:
- При переходе из А в Б меняются список заказов, доступные документы и реквизиты. Прежние данные не остаются под новым названием компании.
- Для незавершённого заказа заранее выбрано правило: отдельная корзина каждой организации либо подтверждённый перенос с повторным расчётом условий.
- Старая вкладка перед отправкой показывает фактическую организацию заказа. Если её состояние устарело, система требует обновить или подтвердить данные.
- Прямая ссылка на документ открывает его только при наличии полномочий; сама ссылка не выдаёт доступ и не меняет организацию незаметно.
Рекомендации OWASP Multi-Tenant Security требуют проверять выбранную организацию по текущему доступу пользователя. Переданный браузером идентификатор — лишь выбор, который сервер должен проверить. Граница организаций распространяется и на защищённые файлы, кеш и фоновые операции.
Если проблема уже проявляется как чужая цена или корзина, порядок диагностики описан в разборе смешения персональных ответов. Здесь задача шире: заранее согласовать, как кабинет ведёт пользователя через смену компании.
Приглашайте в конкретную организацию
Приглашение должно отвечать на три вопроса: кто приглашает, в какую организацию и с какими полномочиями. Право управлять участниками в А не означает право пригласить человека в Б. Доступ к общей учётной записи пользователя также не должен автоматически открывать все компании, с которыми он когда-либо работал.
Для задания разработчику удобно записать последовательность: уполномоченный участник выбирает организацию и роль, получатель принимает приглашение под своей учётной записью, система добавляет только согласованную связь. У приглашения заранее задают срок действия, возможность отмены и поведение при повторном принятии.
В учебном примере проверьте, что приглашение в А не создаёт участие в Б. Отменённое приглашение не должно открывать доступ. При удалении участника из А его законный доступ к Б сохраняется, а новые запросы к данным А получают отказ. Уже скачанный файл нельзя отозвать одной блокировкой в кабинете — это отдельное ограничение обмена документами.
Закрепите организацию за заказом и счётом
До подтверждения заказа покажите, какая компания выступает покупателем, какие реквизиты и условия применены. После создания связь заказа с организацией должна оставаться устойчивой: смена компании в шапке не переносит уже оформленный заказ.
Отдельно согласуйте поведение при изменении реквизитов. Что показывать в старом заказе: сохранённые сведения на момент оформления или текущую карточку компании? Это требование к вашему процессу, которое должен подтвердить ответственный за документы. Статья не устанавливает правила бухгалтерского учёта.
Проверьте всю цепочку на учебных данных: заказ А → счёт А → скачивание пользователем с нужным доступом → передача в тестовую учётную систему. В обмене принадлежность заказа должна следовать из проверенной записи, а не из последнего выбора компании в браузере. Отдельный сценарий — выгрузка, которая завершилась уже после переключения на Б: результат должен остаться связан с А.
Проверьте запреты по известным учебным идентификаторам
Скрытые строки в таблице ещё не доказывают изоляцию. Ошибка IDOR — это доступ к чужому объекту через его идентификатор при отсутствии нужной проверки. OWASP рекомендует тестировать такие ограничения с несколькими учётными записями и различными областями доступа; случайный длинный идентификатор не заменяет авторизацию.
Пусть разработчик подготовит документы А и Б и заранее известные ссылки на них. Пользователь, состоящий только в А, пробует открыть учебный документ Б через предусмотренный маршрут. Проверяются также изменение и выгрузка, если эти действия есть в кабинете. Ожидаемый результат — отказ без содержимого чужого документа и без изменения его данных.
Проводите эти проверки только на согласованном тестовом контуре. Не перебирайте номера настоящих заказов и не выгружайте чужие документы «для доказательства». Настоящие письма, платежи и рабочие обмены в испытании не участвуют.
Для каждой проверки запишите пользователя, его доступ, выбранную организацию, учебный объект, действие и результат. Проверяйте не только сообщение на экране, но и ответ сервера: интерфейс может скрывать уже полученные данные.
Принимайте доработку по сценариям
Для приёмки подготовьте короткий протокол. Он должен подтверждать, что:
- разрешённые действия выполняются в каждой организации с её собственными полномочиями;
- переключение и две открытые вкладки не меняют компанию заказа незаметно;
- заказ, счёт и выгрузка сохраняют принадлежность организации;
- приглашение и отзыв участия действуют только в согласованной компании;
- запрещённые запросы не возвращают чужие данные и не меняют записи.
К протоколу приложите учебные примеры, версию проверенной доработки и список затронутых маршрутов. Прохождение этих сценариев подтверждает только проверенный объём, а не полную безопасность системы.
Владелец проекта может самостоятельно описать правила и ожидаемые результаты. Если своя команда контролирует кабинет, проверку доступа и интеграции, ей достаточно согласованного задания и тестового контура. Помощь разработчика нужна, когда принадлежность документов неявна, правила расходятся между экраном и сервером или старый обмен не различает организации.
OpenStart может разобрать такую задачу в рамках доработки сайта: согласовать объём работ и критерии приёмки до начала изменений. Для первой оценки достаточно обезличенной схемы организаций, ролей и одного проблемного сценария; пароли и реальные счета в обращении не нужны.